Moderní auto už dávno není jen soubor mechanických dílů. Je připojené k internetu, komunikuje se servery výrobce, přijímá aktualizace softwaru a uvnitř má mikrofony, kamery i řadu dalších senzorů. Australská televizní reportáž teď názorně ukázala, co se může stát, pokud není některá z cest do těchto systémů dostatečně zabezpečena.
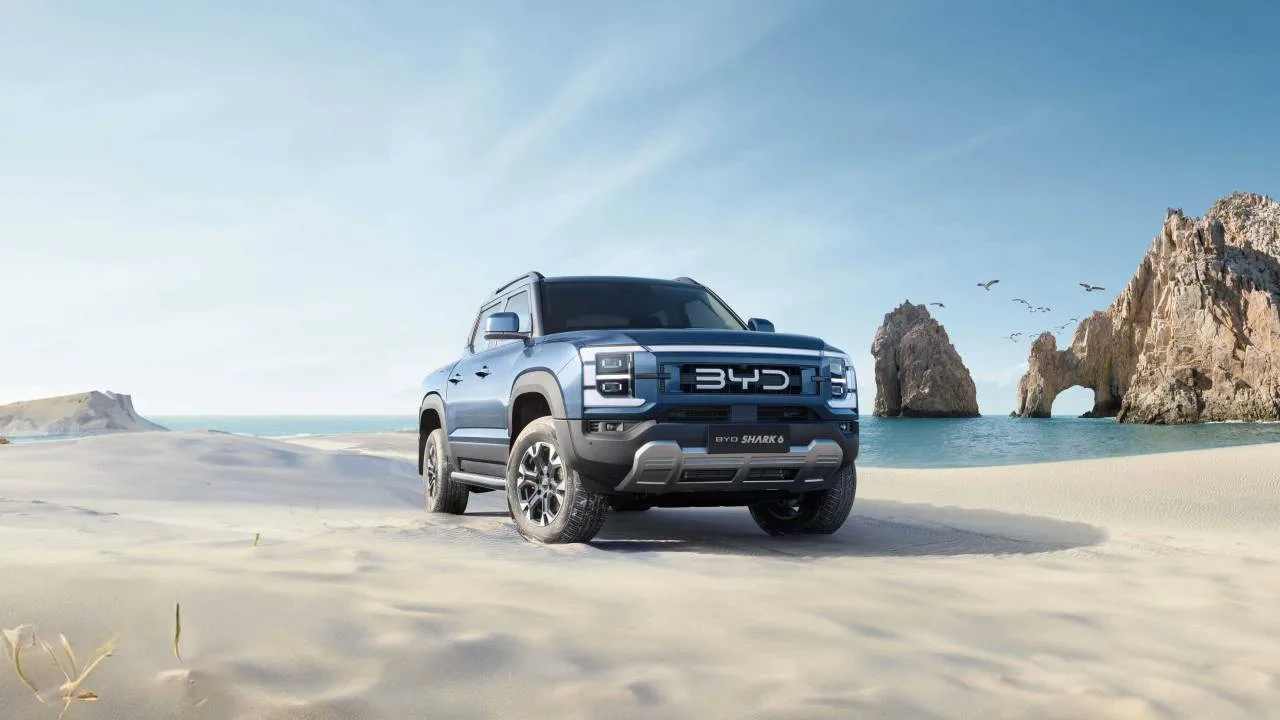
Kyberbezpečnostní expert Dan Hreszczuk z Fortify Labs dostal za úkol prověřit plug-in hybridní pick-up BYD Shark 6. Vůz měl k dispozici dva týdny a podařilo se mu najít přístup, který podle jeho slov nebyl chráněný ani heslem. Následná demonstrace pro pořad Four Corners australské televize ABC ukázala, že tak nejde pouze o teoretickou bezpečnostní slabinu.
Na dálku zhasl světla a spustil stěrače
Při předváděcí jízdě mohl Hreszczuk ze svého počítače zasahovat do několika funkcí auta. Zamykal dveře, pouštěl hudbu přes audiosystém, zobrazoval obsah na displeji infotainmentu a ovládal stěrače i ostřikovače.


Nebezpečná část pokusu přišla v noci. Když jel reportér s autem po silnici rychlostí přibližně 30 km/h, Hreszczuk na dálku rozsvěcel a zhasínal jeho světlomety.
Přesto je potřeba přesně říct, kam až se při testu dostal. Nešlo o úplné převzetí automobilu. Hreszczuk uvedl, že se mu nepodařilo proniknout k citlivějším systémům, jako jsou brzdy nebo kamery, které byly podle něj chráněny podstatně lépe.
Stejně tak zveřejněné informace neumožňují tvrdit, že lze stejným způsobem během několika minut napadnout každý BYD Shark 6 stojící na ulici. Hreszczuk měl konkrétní automobil dva týdny a během této doby zkoumal jeho software. Veřejně nebylo podrobně popsáno, jak přesně získal prvotní přístup, jakou verzi softwaru testovaný automobil používal ani zda by byla stejná cesta dostupná u dalších vozů.
Samotný výsledek je přesto nepříjemný. K ovládání funkcí, které mohou řidiče během jízdy výrazně rozptylovat a v případě světlometů přímo ovlivnit jeho bezpečnost, se Hreszczuk skutečně dostal.
Malware v autorádiu bez jediného kliknutí. Útočníci zneužili jeho vlastní aktualizace
Ještě citlivější než světla byl mikrofon v kabině
Druhá část demonstrace se zaměřila na soukromí posádky. Hreszczuk dokázal sledovat polohu automobilu a aktivovat jeho mikrofon, takže slyšel dění uvnitř kabiny.
Reportér během jízdy telefonoval své matce a mluvil s ní mimo jiné o nastavení internetového bankovnictví. Hreszczuk rozhovor poslouchal a nahrával. Tím získal také informace o dočasném heslu, které reportér během hovoru nahlas popsal.
Experiment pokračoval ve chvíli, kdy reportér nechal svůj odemčený iPhone v automobilu. Hreszczuk využil nahrávku jeho hlasu se slovy „Hey Siri“, přidal vlastní dotazy a výsledný zvuk přehrával prostřednictvím reproduktorů auta.


Telefon následně poskytoval další osobní údaje. Hreszczuk tímto způsobem získal například adresu, datum narození a věk. Vyzkoušel také přístup ke kontaktům a nechal Siri přečíst telefonní číslo uložené u Malcolma Turnbulla, bývalého australského premiéra.
Hacker se sice přes BYD přímo nenaboural do iPhonu, ale využil kombinaci přístupu k mikrofonu a reproduktorům automobilu, nahrávky hlasu jeho uživatele a telefonu ponechaného v autě.
Reportáž ukázala i množství dat dostupných výrobcům
BYD nebyl jedinou značkou, kterou se Four Corners zabýval. Reportéři prověřovali také elektromobil XPeng G6. V tomto případě nešlo o hackerský útok. Člověk s přístupem do interních systémů společnosti na dálku ukázal, jaké informace může výrobce z připojeného auta vidět.
Auta jsou chytřejší než kdy dřív, ale spolehlivosti to nepomáhá. Právě naopak
Šlo například o aktuální polohu, rychlost, obsazení sedadel, polohu sedadel, použití brzdy nebo akcelerátoru a dokonce úhel natočení volantu. XPeng v reakci uvedl, že v Austrálii nedokáže zákaznický automobil na dálku znehybnit ani vypnout a že data australských zákazníků neposkytl čínským úřadům.
Také BYD tvrdí, že data získaná od australských zákazníků jsou ukládána v Austrálii a že je čínským úřadům nepředával ani předávat nehodlá.


Australská reportáž zároveň nepřinesla důkaz, že by čínská vláda prostřednictvím BYD nebo XPengu skutečně sledovala majitele automobilů. Ukázala však rozsah technických možností dnešních připojených aut a také to, jak citlivé mohou být informace, ke kterým lze prostřednictvím jejich systémů získat přístup.
Případ BYD Shark 6 je zároveň připomínkou toho, že kybernetická bezpečnost není problémem pouze elektromobilů nebo čínských značek. Čím více funkcí automobilu řídí software a čím těsněji je vůz propojený s internetem a vzdálenými servery, tím důležitější je zabezpečení jednotlivých přístupových cest. V tomto konkrétním testu přitom právě jedna z nich podle bezpečnostního experta nevyžadovala ani heslo.
Zdroj: carscoops.com, abc.net.au, thehackacademy.com
Štítky: BYD, BYD Shark 6, hacker, hackerský útok, kybernetická bezpečnost, Xpeng, XPeng G6